Seguridad al implantar inteligencia artificial en la empresa: RGPD, AI Act y agentes de IA
Cómo implantar agentes de inteligencia artificial en una empresa con seguridad: permisos, reglas, verificación de identidad, RGPD, reglamento europeo de IA y checklist.
Equipo Ideas más Ideas
Implantación de IA
9 min de lectura
En este artículo
- Por qué la seguridad cambia cuando la IA pasa de responder a actuar
- El principio: la IA conversa, las reglas deciden
- Ocho controles para implantar agentes de IA con seguridad
- Un ejemplo real: recepcionista con IA que abre puertas
- RGPD: lo que tiene que estar resuelto antes de empezar
- Reglamento europeo de IA (AI Act): qué implica para un agente en la empresa
- Política de uso interno: la otra mitad de la seguridad
- Checklist antes de poner un agente de IA en producción
La seguridad es la duda que más aparece cuando una dirección se plantea implantar inteligencia artificial: dónde van los datos, qué puede hacer la IA por su cuenta y qué pasa si se equivoca. Son preguntas razonables, porque un agente de IA no solo responde, también actúa sobre los sistemas de la empresa. Esta guía explica los riesgos reales, los controles que aplicamos en cada proyecto y lo que exigen el RGPD y el reglamento europeo de IA.
Por qué la seguridad cambia cuando la IA pasa de responder a actuar
Un asistente que redacta textos tiene un riesgo acotado: si se equivoca, una persona lo corrige antes de usarlo. Un agente de IA conectado al ERP, al CRM o a la centralita puede registrar un pedido, cambiar un dato o dar información a un cliente sin que nadie lo revise antes. Por eso el diseño de seguridad de un agente se centra en tres preguntas: a qué tiene acceso, qué puede hacer sin aprobación y cómo se demuestra después lo que hizo.
Los riesgos que más vemos en las auditorías son estos:
- Fuga de datos: información de clientes o de la empresa enviada a herramientas sin contrato ni control.
- Acciones incorrectas: el modelo interpreta mal una petición y ejecuta algo que no debía.
- Suplantación: alguien se hace pasar por un cliente o un empleado para obtener datos o provocar una acción.
- Instrucciones maliciosas (prompt injection): un email, un documento o un mensaje incluye texto pensado para manipular a la IA.
- Respuestas inventadas: el modelo contesta con seguridad algo que no está en los datos de la empresa.
- IA en la sombra: empleados que usan herramientas de IA por su cuenta, con datos de la empresa y sin política de uso.
El principio: la IA conversa, las reglas deciden
El modelo de lenguaje es muy bueno entendiendo peticiones y muy poco fiable como juez final de una acción sensible. Por eso separamos las dos funciones: la IA entiende, conversa y propone; un motor de reglas fijo, escrito y probado por el equipo, decide si la acción se puede ejecutar. Si la regla no se cumple, la acción no ocurre, diga lo que diga la conversación.
Ningún agente debería poder hacer algo sensible solo porque se lo han pedido de forma convincente. La última palabra la tienen las reglas, no el modelo.
Ocho controles para implantar agentes de IA con seguridad
- 1Permisos mínimos: el agente usa una cuenta de servicio propia, con acceso solo a los datos y acciones que necesita, y de solo lectura cuando basta.
- 2Reglas deterministas para las acciones sensibles: pagos, devoluciones, cambios de datos, accesos o descuentos se validan con reglas y límites fijos.
- 3Verificación de identidad: comprobar que el teléfono o el email coinciden con la ficha y pedir un código de un solo uso antes de compartir datos personales o ejecutar acciones.
- 4Datos en la Unión Europea: alojamiento europeo y proveedores de modelos con contrato de encargo del tratamiento que no usen tus datos para entrenar.
- 5Minimización: al modelo solo llega la información necesaria para cada petición; lo demás se queda en tus sistemas.
- 6Defensa frente a instrucciones maliciosas: el contenido externo (emails, documentos, webs) se trata como datos y nunca como órdenes, y el agente solo puede usar una lista cerrada de herramientas.
- 7Registro y auditoría: cada conversación, consulta y acción queda registrada con fecha, usuario y resultado.
- 8Supervisión humana: el agente escala cuando no está seguro o cuando el caso lo exige, y una persona puede intervenir en cualquier momento.
Un ejemplo real: recepcionista con IA que abre puertas
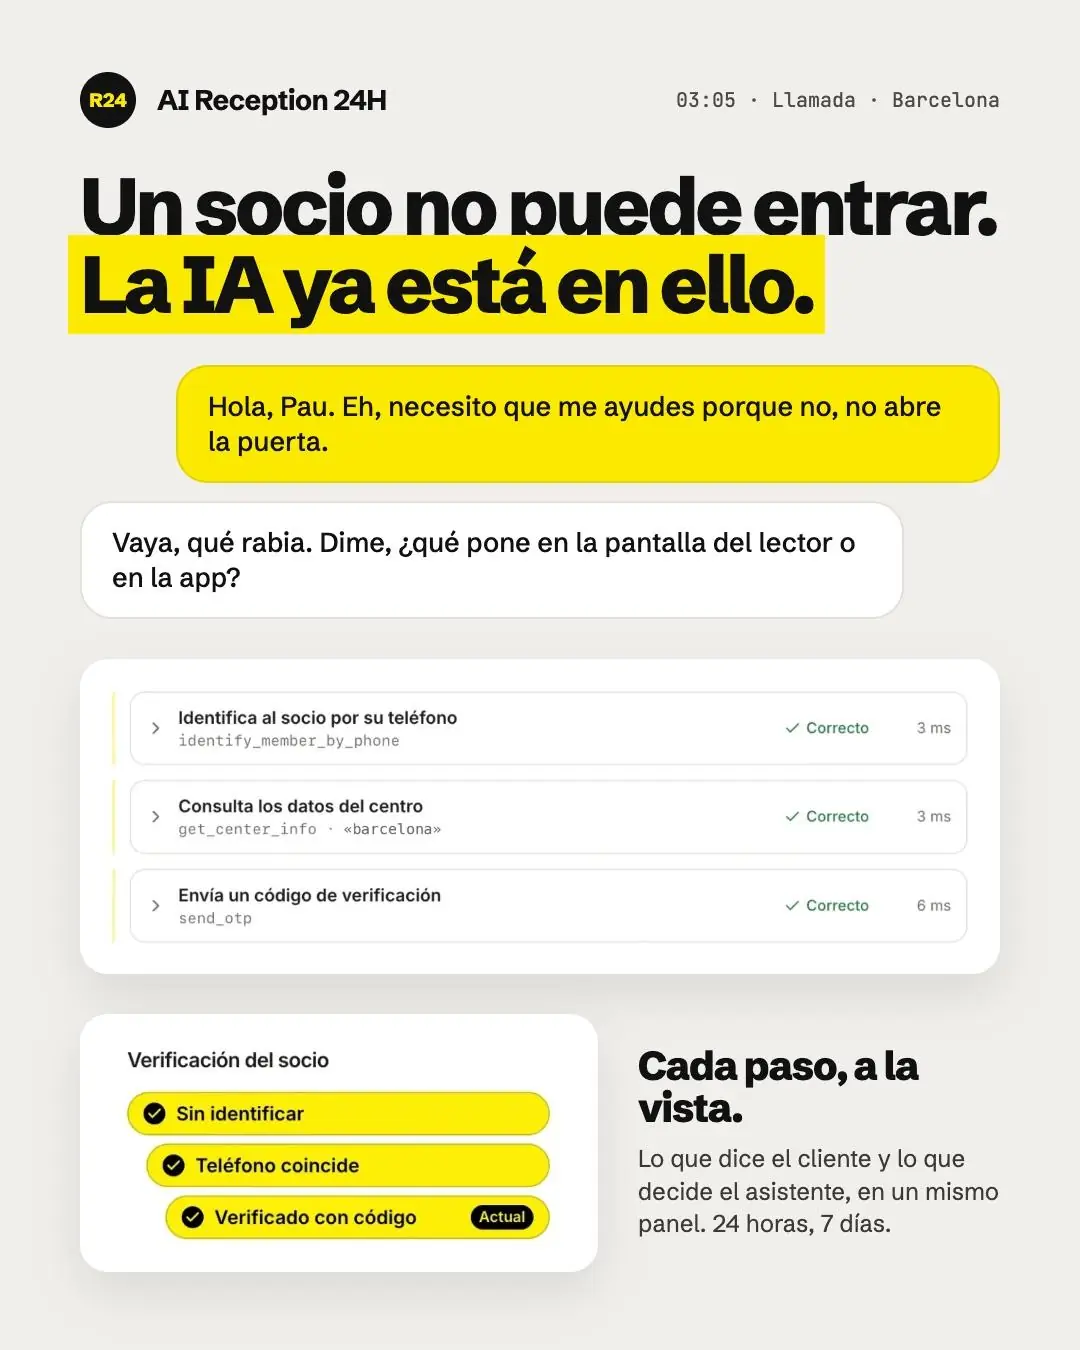
En AI Reception 24h, una recepcionista con inteligencia artificial que atiende por teléfono y WhatsApp las 24 horas, el agente puede abrir puertas a través de la API del control de accesos. Es una acción sensible, así que no depende de la conversación: el sistema comprueba que el teléfono coincide con la ficha, envía un código de un solo uso y, solo si el código es correcto y las reglas de horario y permisos se cumplen, ejecuta la apertura. Cada paso queda registrado y cualquier caso dudoso pasa a una persona.
RGPD: lo que tiene que estar resuelto antes de empezar
- Base legal para cada tratamiento que haga el agente, normalmente la relación contractual o el interés legítimo.
- Información clara a clientes y empleados sobre el uso de la IA y sus datos.
- Contratos de encargo del tratamiento con cada proveedor que interviene: alojamiento, modelo de IA, telefonía o mensajería.
- Evaluación de impacto cuando el tratamiento lo requiera, por volumen o por tipo de datos.
- Plazos de conservación de conversaciones y grabaciones, y un procedimiento para atender los derechos de las personas.
Reglamento europeo de IA (AI Act): qué implica para un agente en la empresa
El reglamento europeo de inteligencia artificial clasifica los sistemas por nivel de riesgo. La mayoría de agentes de atención al cliente, ventas o back-office se consideran de riesgo limitado: la obligación principal es la transparencia, es decir, que la persona sepa que está hablando con una IA. Los usos de alto riesgo, como la selección de personal o la evaluación de solvencia, tienen requisitos mucho más exigentes de documentación, supervisión y gestión de riesgos.
El reglamento también pide que el personal que usa sistemas de IA tenga la formación adecuada. En la práctica, eso significa explicar al equipo qué hace el agente, cuáles son sus límites y cómo intervenir. En España, la supervisión corresponde a la Agencia Española de Supervisión de la Inteligencia Artificial (AESIA). Esta guía no sustituye al asesoramiento jurídico: si tu caso de uso puede ser de alto riesgo, conviene revisarlo con tu asesor legal.
Política de uso interno: la otra mitad de la seguridad
Buena parte del riesgo no está en los proyectos de IA, sino en el uso informal. Una política sencilla evita la mayoría de problemas: qué herramientas están aprobadas, qué datos nunca se pegan en una herramienta externa, quién aprueba nuevos usos y a quién se avisa si algo falla. Ofrecer herramientas aprobadas y útiles reduce el incentivo a usar otras por cuenta propia.
Checklist antes de poner un agente de IA en producción
- Está documentado qué puede hacer el agente solo y qué necesita aprobación.
- El agente usa una cuenta propia con permisos mínimos.
- Las acciones sensibles pasan por reglas fijas y probadas.
- Hay verificación de identidad antes de dar datos personales.
- Los datos se alojan en la Unión Europea y hay contratos con todos los proveedores.
- Cada conversación y acción queda registrada y se puede consultar.
- Existe un camino claro para pasar el caso a una persona.
- Se ha probado con casos reales e intentos de manipulación antes del lanzamiento.
- El equipo sabe cómo funciona el agente y cómo intervenir.
¿Quieres implantar un agente de IA con estos controles desde el primer día? En una auditoría gratuita revisamos tu proceso, tus sistemas y los riesgos.